たとえば、朝のニュースアプリで「PHPに重大な脆弱性」という見出しを見かけたとします。自分のブログは WordPress で、WordPress は PHP というプログラムで動いている、ということくらいは知っている。でも、サーバーの中のことは触ったことがない。
「何かしないといけないのかな。サーバーを乗り換えたほうがいいのかな」
そう思ってこのページを開いた人に向けて書いています。
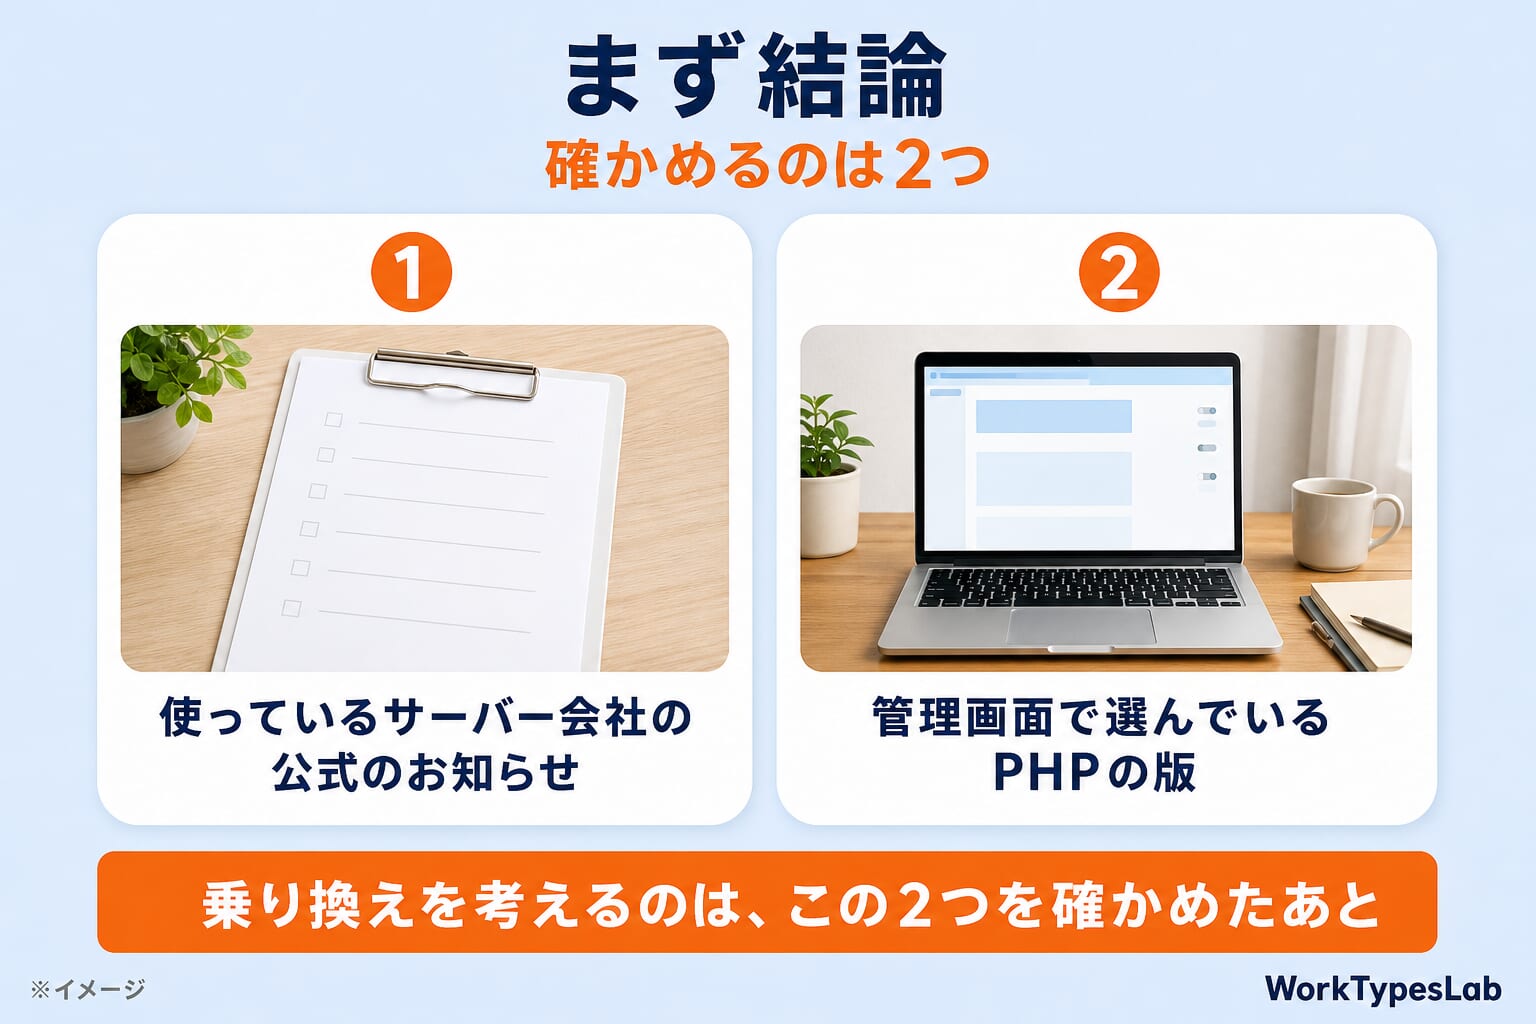
先に結論を書いておくと、レンタルサーバーで WordPress ブログを運営している人なら、確かめるのは2つです。①使っているサーバー会社の公式のお知らせと、②管理画面で選んでいる PHP の版。この記事で確かめた国内のレンタルサーバー5社は、どれも利用者のサーバーへの修正の適用を公式に知らせていました。お知らせで「対応が完了した」ことと、自分のプランが対象に入っていることが確かめられれば、今回の脆弱性を理由にサーバーを乗り換える必要はありません。
もう1つ、先にお断りしておきます。この記事は、特定のサーバーで試した記録ではありません。IPA(情報処理推進機構)の注意喚起、PHP 公式の発表、PHP 公式が GitHub に出したセキュリティアドバイザリ、レンタルサーバー5社(エックスサーバー・ConoHa WING・ロリポップ・さくらのレンタルサーバ・お名前.com レンタルサーバー)の公式のお知らせを、2026年10月28日に直接開いて、そこに書かれていることだけで整理しました。攻撃の手口や、脆弱性を確かめる方法には触れません。
この記事を読むと、次の3つが分かります。
- 今回の脆弱性について、公式に分かっていること
- 自分のブログで確かめる2つと、その手順
- サーバーを乗り換えるのは、どんな場合か
では、順番に見ていきます。
まず結論|レンタルサーバーのWordPressブログなら、確かめるのは2つ
結論から言うと、自分の立場を次の表の左の列に当てはめてください。
| あなたの立場 | まずやること | 補足 |
|---|---|---|
| レンタルサーバーで WordPress を使っている | 使っているサーバー会社の公式のお知らせを読む | この記事で確かめた5社は、どれも修正の適用を知らせている |
| 管理画面で PHP 8.2 を選んでいる | 年内に 8.3 以上へ切り替える準備をする | 8.2 の公式のセキュリティサポートは2026年12月31日まで |
| 管理画面で PHP 8.1 以下を選んでいる | テーマ・プラグインの対応を確かめてから、8.3 以上へ切り替える | 今回の脆弱性への修正は各社が当てているが、応急的なもの |
| VPS などで、自分で PHP を入れて動かしている | 自分で修正版へ更新する | サーバー会社は当ててくれない(エックスサーバー・さくらのお知らせ) |
| サーバー会社のお知らせが見つからない | サーバー会社に問い合わせる | それでも分からなければ、最後の章へ |
公式に分かっていること(2026年10月28日時点)
ニュースの見出しだけだと、何が起きたのかが分かりにくいので、公式の発表に書かれていることを表にまとめました。
| 項目 | 公式の発表に書かれていること | 出典 |
|---|---|---|
| 名前 | CVE-2026-109618(メモリ不足のエラー処理に起因)と CVE-2026-109619(リクエスト処理に関連)の2件。2つの組み合わせが「PHP2Shell」と呼ばれている(IPA の表記は「PHP2shell」) | IPA |
| 起こりうること | 悪用されると、遠隔の第三者に任意のコードを実行されるおそれがある | IPA |
| 深刻度 | CVSS v4.0 で 9.2(Critical)。2件とも同じ値 | PHP 公式のセキュリティアドバイザリ(GitHub) |
| 公開 | 2026年10月21日の夜(日本時間)に、修正版と詳細が公開された | PHP 公式・各社のお知らせ |
| 修正版 | PHP 8.2.35/8.3.36/8.4.27/8.5.12 | PHP 公式・IPA |
| 8.1 以前 | 公式の修正版は出ていない(サポート終了の版)。PHP 公式は、7.4・8.0・8.1 向けに最小限の修正コードを用意した | PHP 公式・IPA |
| 悪用の状況 | 2026年10月26日(現地時間)に、米国 CISA の「悪用が確認された脆弱性」の一覧(KEV カタログ)に載った | IPA(10月27日更新) |
| 国内の被害 | IPA は「国内での攻撃被害の事例については把握しておりません」と書いている | IPA(10月27日更新) |
PHP 公式の発表では、Web のリクエストを処理している PHP が広く対象になると書かれています。WordPress ブログも、その中に入ります。
ただし、レンタルサーバーで WordPress を使っている場合、PHP を用意して更新しているのはサーバー会社です。だから、最初に見るのは、自分のサーバー会社のお知らせになります。
乗り換えなくていい人|レンタルサーバーなら、修正はサーバー会社が当てている
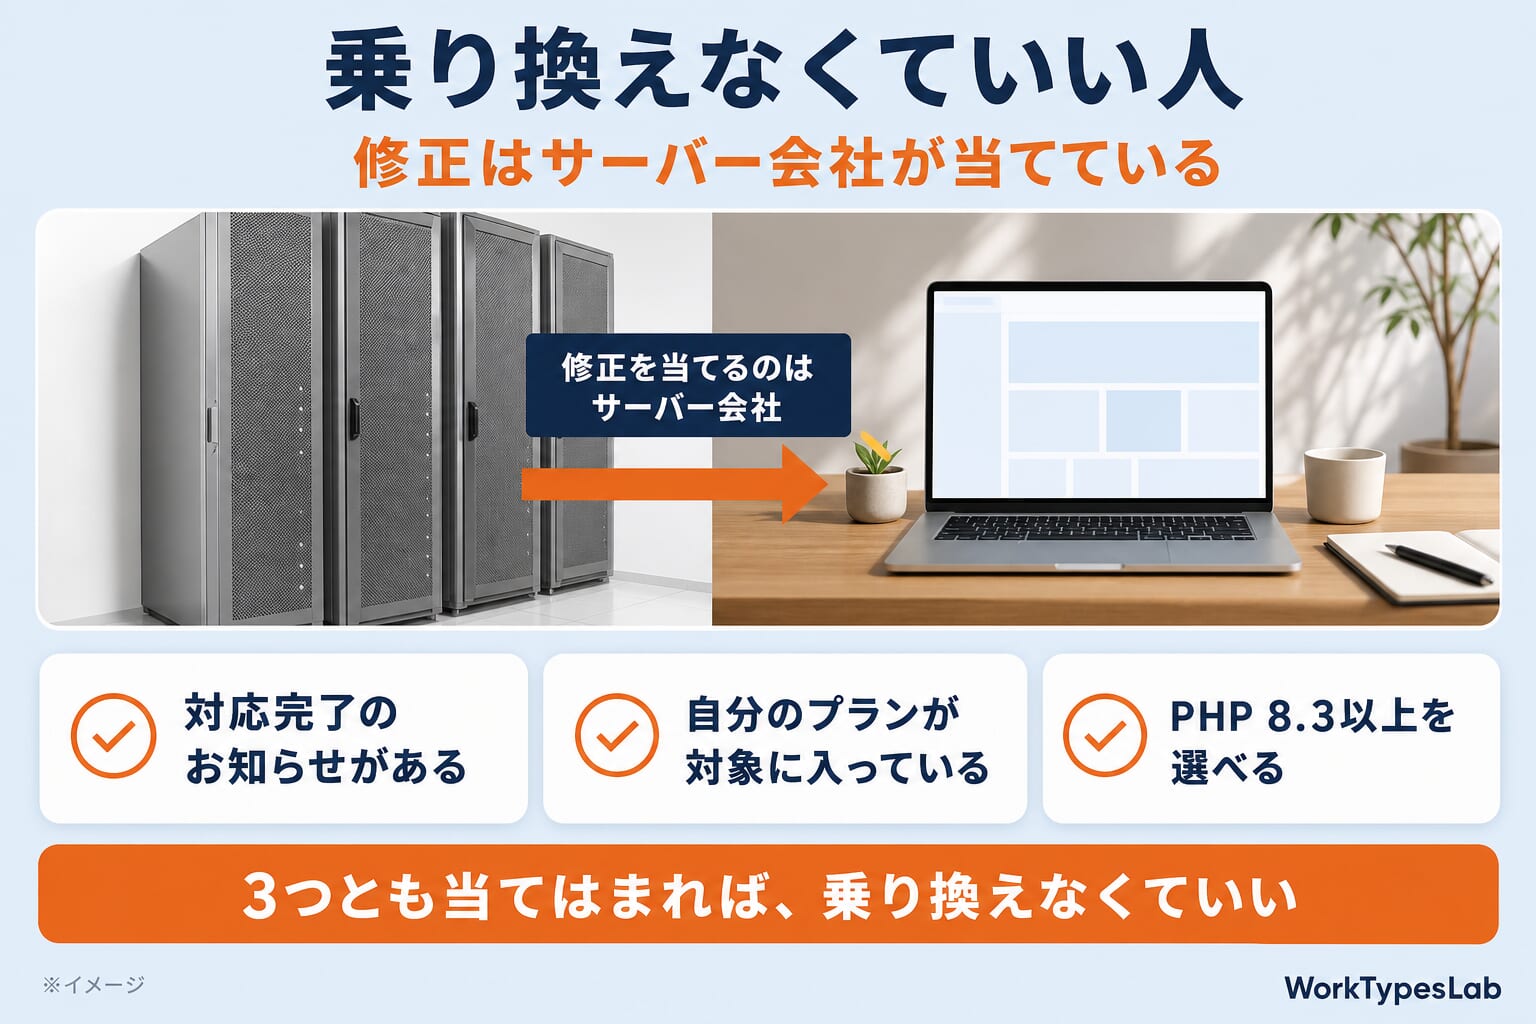
レンタルサーバー(共用サーバー)では、PHP そのものはサーバー会社が用意していて、利用者は管理画面で「どの版を使うか」を選んでいるだけです。ロリポップのお知らせにも「PHPの実行環境はサーバー側で提供しているもの」と書かれていました。今回の修正も、サーバー会社の側の作業です。
この記事で確かめた5社は、どれもレンタルサーバーの PHP に修正を当てたと公式に知らせていました(各社の中身は次の章の表)。次の3つに当てはまれば、今回の脆弱性を理由にサーバーを乗り換える必要はありません。
| 確かめること | 当てはまれば |
|---|---|
| 使っているサーバー会社が、今回の脆弱性について「対応が完了した」とお知らせしている | 修正は、サーバー会社が当てている |
| そのお知らせの対象に、自分のサービス・プランが入っている | 自分のサーバーも、その中に入っている |
| 管理画面で PHP 8.3 以上を選べる | 8.2 以下を使っていても、乗り換えではなく設定の変更で済む |
各社のお知らせには、利用者に向けた一言も書かれていました。ConoHa WING とお名前.com レンタルサーバーは「お客様ご自身でPHPバージョンの変更等をしていただく必要はございません」、さくらのレンタルサーバは「お客様に実施いただく緊急の対応はございません」。エックスサーバーも、PHP 5.1〜8.5 を使っている人に向けて「今回の脆弱性への対策として、急いでPHPのバージョンを変更いただく必要はございません」と書いています。
サイトヘルスの番号だけで判断しない
ここで1つ、気をつけたいことがあります。ConoHa WING とお名前.com レンタルサーバーのお知らせには、次の注意書きがありました。
今回のセキュリティパッチは、PHPのバージョンを上げるのではなく、ご利用中のバージョンのまま修正プログラムだけを取り込む方法で適用しております。
そのため、WordPressの「サイトヘルス」画面などでPHPのバージョンを確認された際に、開発元が公開した修正版のバージョン番号(例:8.5.12)ではなく、これまでと同じバージョン番号(例:8.5.11)が表示される場合がございます。
エックスサーバーも、PHP 8.1 以下については、利用者が設定している版を変えずに修正パッチを当てたと書いています。サポートが終わった版には、公式の修正版の番号がそもそもありません。
つまり、WordPress のサイトヘルスに出る番号が、修正版(8.2.35・8.3.36・8.4.27・8.5.12)と違っても、それだけで「直っていない」とは言えません。番号を見る前に、サーバー会社のお知らせを読む。この順番が大事です。
確かめる1つ目|使っているサーバー会社の公式のお知らせ
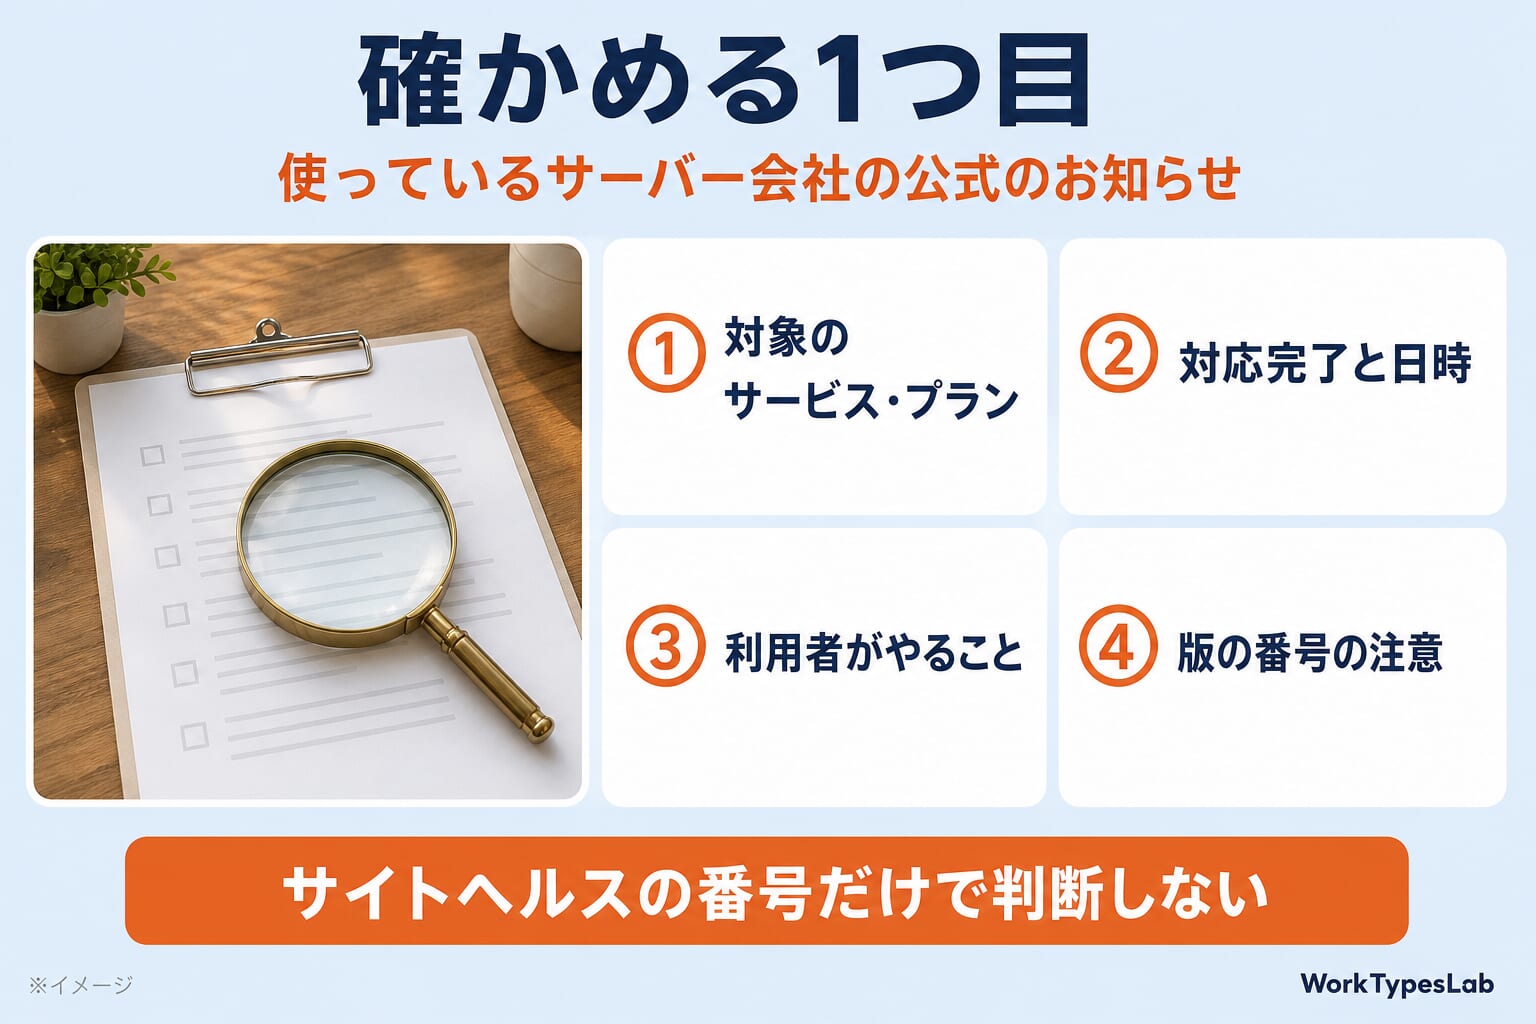
お知らせは、サーバー会社のサイトの「お知らせ」「ニュース」「障害・メンテナンス情報」などに載っています。「PHP」「脆弱性」で探すと見つけやすいです。読むところは4つです。
- 対象のサービス・プラン(自分の契約が入っているか)
- 「対応完了」の文言と、その日時
- 利用者がやることはあるか(PHP の版の変更が要るか)
- 版の番号や、止まっている機能についての注意
5社のお知らせに書かれていたこと
2026年10月28日の12時52分〜13時00分に、5社の公式のお知らせを開いて確かめた内容です。
| サーバー | 修正の適用(お知らせの日時) | 対象の PHP の版 | 利用者へのお願い・注意 |
|---|---|---|---|
| エックスサーバー | 10月26日(月) 6:20までに、すべての対象サーバーへの対応が完了 | 8.2〜8.5 は同じ系列の修正版に更新/5.1〜8.1 は版を変えずに修正パッチを適用 | 今回の対策として版を急いで変える必要はない、と案内。8.3 以上の利用を推奨(10月19日のお知らせ)。VPS は利用者が自分で対応 |
| ConoHa WING | 10月22日 20時45分時点で、パッチの適用が完了(終報) | 提供中のすべての版に、版を変えずにパッチを適用 | 版の変更は不要。サイトヘルスに前と同じ番号が出る場合がある |
| ロリポップ | 10月22日(木) 13時頃に、修正の適用を終えてサイトの表示を再開 | 8.2〜8.5 は公式の修正版/7.4・8.0・8.1 は公式の修正コード/5.3〜7.3 は公式の修正をもとに自社で作成 | 8.2 以降への切り替えを依頼。すべての版で一部の機能(session.upload_progress)を無効にしたので、サイトの動作確認を依頼 |
| さくらのレンタルサーバ | 10月23日 17:30 の追記で「必要な対応は完了」 | コントロールパネルで選べるすべての版(8.3/8.2/8.1/8.0/7.4/5.6/5.4/5.3/5.2) | 緊急の対応は不要。サポート対象の PHP 8.3 への移行を推奨。自分で入れた PHP は対象外 |
| お名前.com レンタルサーバー | 10月22日 20時45分時点で、パッチの適用が完了(ベーシック/RSプラン/AIホームページパック) | 提供中のすべての版に、版を変えずにパッチを適用 | 版の変更は不要。サイトヘルスに前と同じ番号が出る場合がある |
お名前.com の「共用サーバーSD」と「お名前メール」は、別のお知らせ(10月23日 22:15 更新)で案内されていました。PHP 7.4 と 8.4 へのパッチの適用は完了、7.3 以下は緩和策を実施、という内容です。同じお知らせには「上記以外のホスト名のお客様は現在まだ対応中」という一文もあるので、このプランを使っている人は、お知らせを直接確かめてください。
この5社以外のサーバーを使っている場合も、読むところは同じ4つです。お知らせが見つからないときは、サーバー会社に問い合わせるのが確実です。
確かめる2つ目|管理画面で選んでいるPHPの版(8.2は12月31日まで)
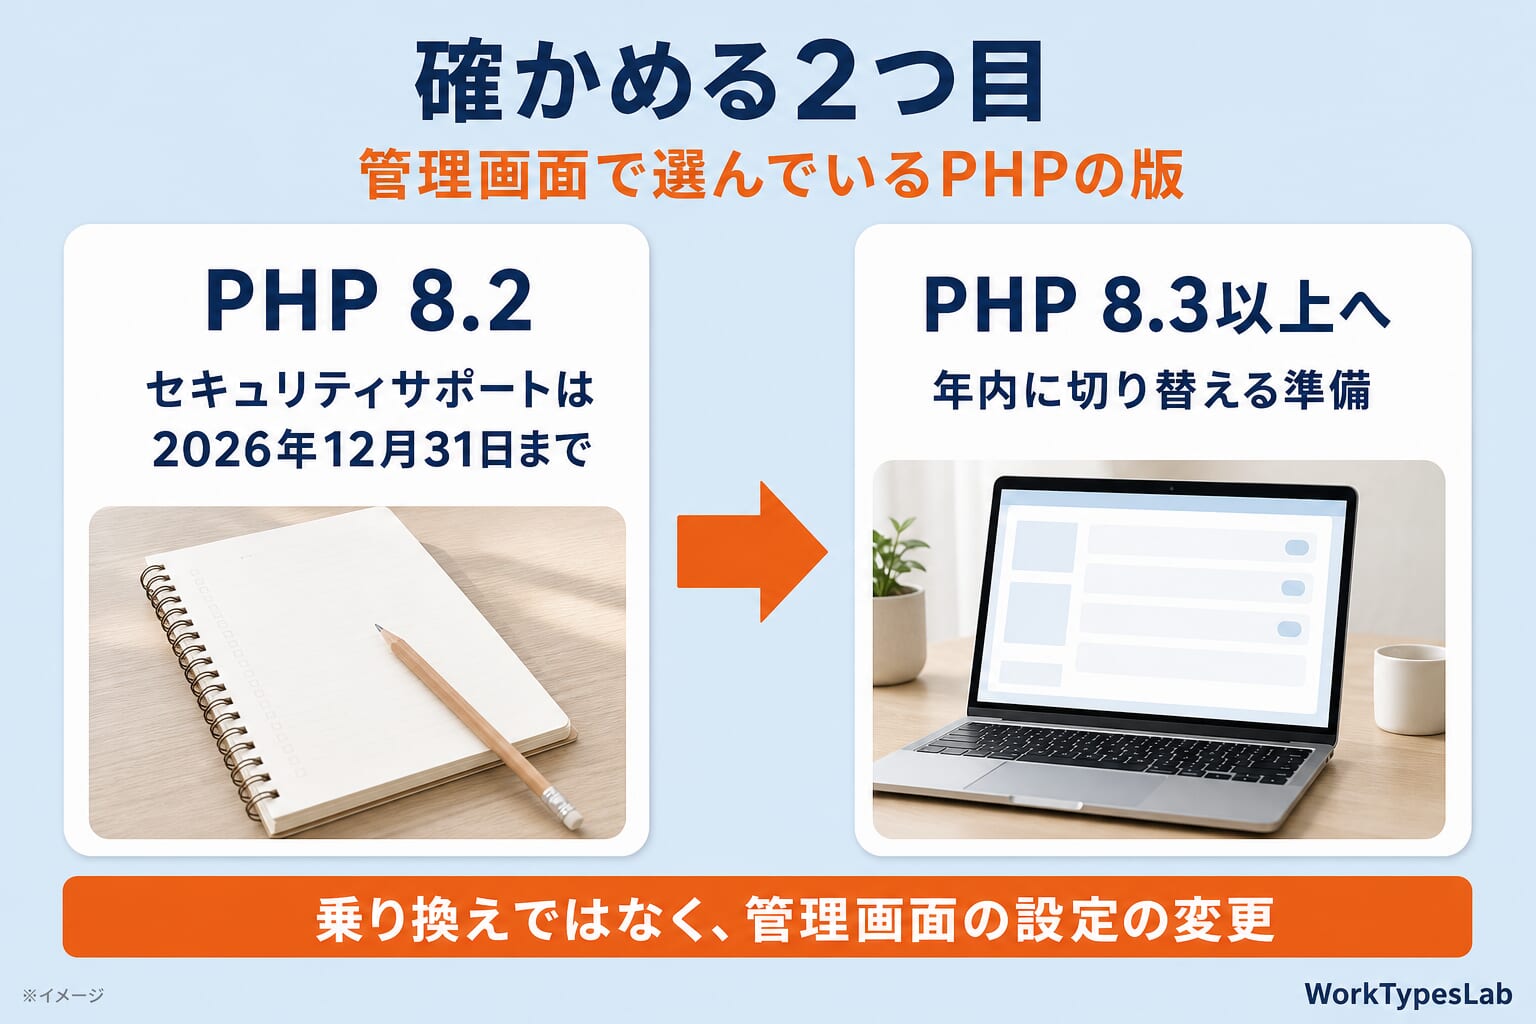
もう1つは、PHP の「枝」です。枝というのは、8.2・8.3 のような版の系列のことです。今回の修正とは別に、PHP は枝ごとに、公式のセキュリティサポートの終わりが決まっています。
| PHP の枝 | 公式のセキュリティサポート | 今回の公式の修正版 |
|---|---|---|
| 8.5 | 2029年12月31日まで | 8.5.12 |
| 8.4 | 2028年12月31日まで | 8.4.27 |
| 8.3 | 2027年12月31日まで | 8.3.36 |
| 8.2 | 2026年12月31日まで | 8.2.35 |
| 8.1 以前 | 終了している | なし(7.4・8.0・8.1 向けに最小限の修正コードだけ) |
PHP 公式の「Supported Versions」の表では、8.4 の「アクティブサポート」も2026年12月31日で終わります。ただし、セキュリティの修正は2028年12月31日まで続きます。2つの期限を取り違えないようにしてください。
8.2 を選んでいる人
今回の脆弱性への修正は、この記事で確かめた5社のレンタルサーバーでは 8.2 にも当たっています(お名前.com はベーシック・RSプラン・AIホームページパック)。ただ、8.2 は2026年12月31日で公式のセキュリティサポートが終わります。年が明けてから見つかる脆弱性には、公式の修正版が出ません。
なので、年内に 8.3 以上へ切り替えておくのがよいと思います。エックスサーバーは 8.3 以上の利用を、さくらは 8.3 への移行を推奨していました。これは乗り換えではなく、管理画面の設定の変更で済みます。
8.1 以下を選んでいる人
今回の脆弱性については、5社とも、レンタルサーバーで提供しているサポート終了の版にも修正を当てたと書いています(お名前.com の共用サーバーSD の 7.3 以下は緩和策)。
ただし、PHP 公式の修正版が出たのは 8.2 以上だけで、8.1 以下への修正は、PHP 公式が用意した最小限の修正コードや、各社が作った修正による応急的なものです。ロリポップは、こう書いています。
PHP 8.1 以下はすでに開発元のサポートが終了しており、今回の対策は応急的なものです。
今後見つかる脆弱性には、公式の修正が提供されない、または弊社での対応ができない可能性がございます。
今回の脆弱性への修正が当たっていても、次に見つかる脆弱性で同じことが起きるとは限りません。テーマとプラグインが新しい版に対応しているかを確かめたうえで、8.3 以上への切り替えを考えてください。
手順|サイトヘルスで版を見て、必要なら管理画面で切り替える
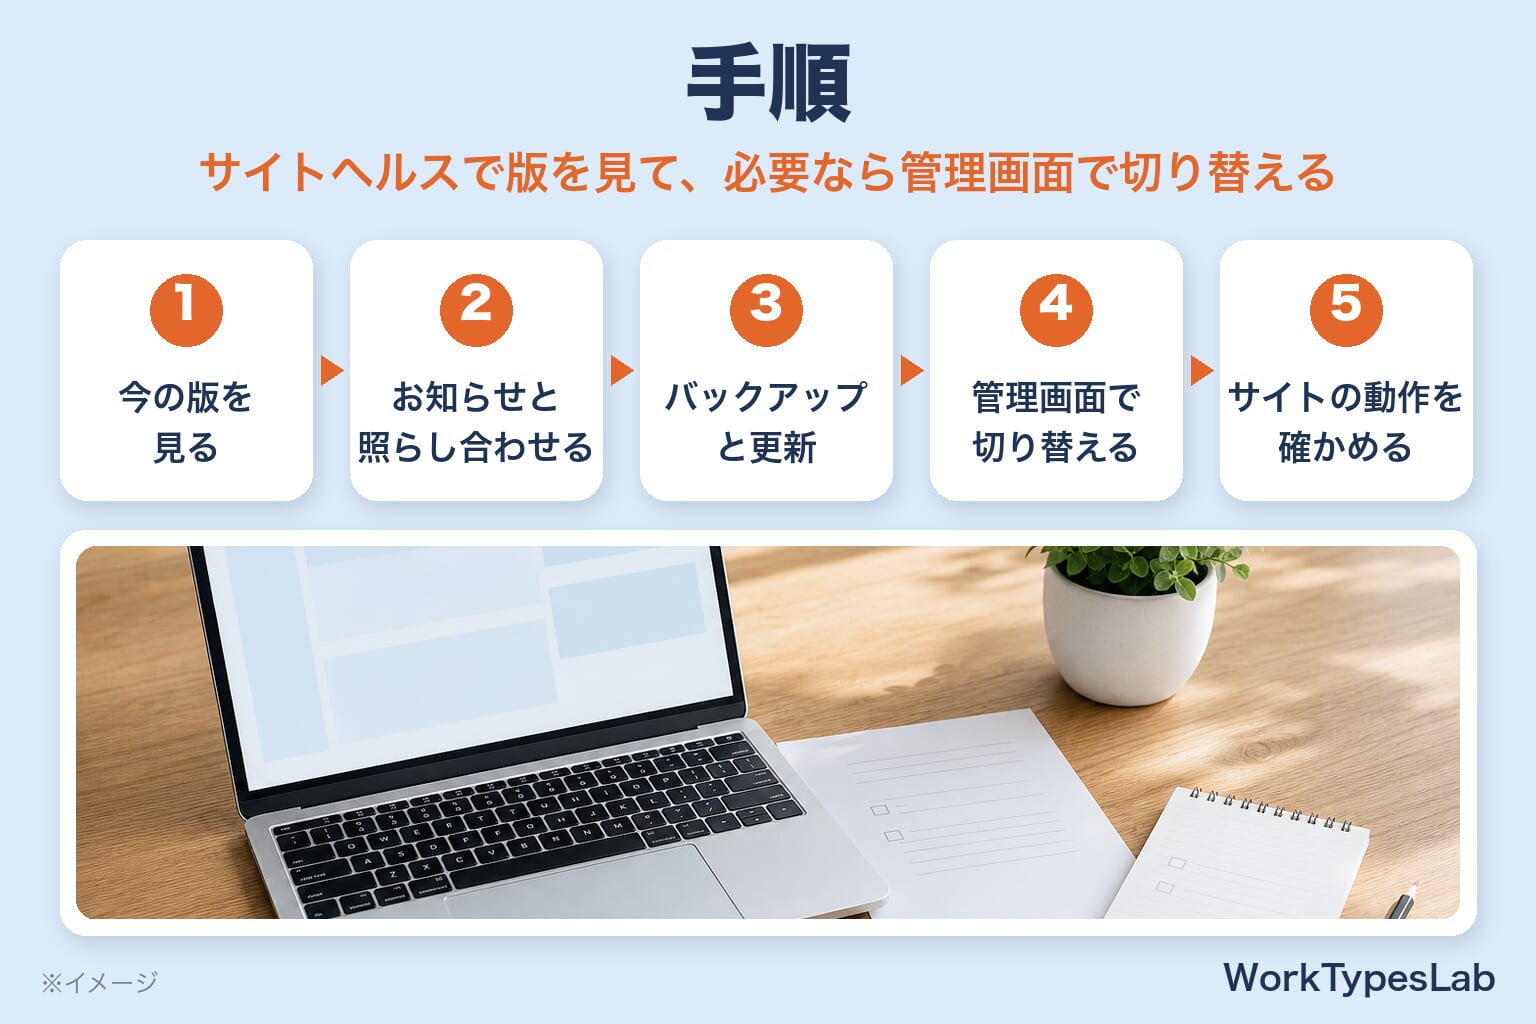
実際の手順を、順番に並べます。
| 順番 | やること | どこで・どうやって |
|---|---|---|
| ① | 今の PHP の版を見る | WordPress の管理画面 →[ツール]→[サイトヘルス]→[情報]タブ →[サーバー]の「PHP バージョン」 |
| ② | サーバー会社のお知らせと照らし合わせる | 番号が修正版と違っても、お知らせで「すべての版に適用済み」なら、修正は当たっている |
| ③ | 8.2 以下なら、切り替える前の準備をする | バックアップを取る/WordPress 本体・テーマ・プラグインを更新する/それぞれが新しい版の PHP に対応しているかを、配布元の説明で確かめる |
| ④ | PHP の版を切り替える | サーバー会社の管理画面の PHP の設定(画面の名前は会社ごとに違う) |
| ⑤ | サイトの動作を確かめる | 表示・問い合わせフォーム・画像のアップロード・管理画面へのログイン |
④の画面の場所は、会社ごとに違います。たとえばロリポップは、お知らせの中で、ユーザー専用ページの[サーバーの管理・設定]→[PHP設定]から、ドメインごとに変えられると案内していました。ほかの会社は、それぞれのマニュアルで「PHP」の設定の場所を確かめてください。
切り替えるときに気をつけたいこと
- 切り替えた後にエラーが出たら、プログラムの更新が要ることがある:ロリポップは、切り替え後にエラーが表示される場合は、プログラムやアプリケーションの更新が必要だと書いています
- 元の版に戻せるかを、先に確かめる:切り替える前に、サーバー会社のマニュアルで、元の版に戻す手順を見ておくと落ち着いて進められます
- 更新が止まっているプラグイン・テーマを見直す:ロリポップは、更新が止まっているプラグイン・テーマは新たな脆弱性の原因になることがある、と案内しています
- ロリポップを使っている人は、動作確認を:今回の対策で、すべての版で一部の機能(session.upload_progress)が無効になっています。ファイルのアップロードなどが正しく動くかを確かめるよう、ロリポップが依頼しています
よくある質問
- サイトヘルスに出る PHP の番号が、修正版の番号になっていません。直っていないのですか?
-
番号だけでは判断できません。ConoHa WING とお名前.com レンタルサーバーは、版を変えずに修正だけを取り込んだため、前と同じ番号(例:8.5.11)が出る場合があると書いています。サポートが終わった 8.1 以下には、そもそも修正版の番号がありません。使っているサーバー会社のお知らせで、自分の版が適用の対象に入っているかを確かめてください。
- PHP 8.1 以下のままだと、今回の脆弱性はどうなりますか?
-
5社とも、レンタルサーバーで提供しているサポート終了の版にも修正を当てたと書いています(お名前.com の共用サーバーSD の 7.3 以下は緩和策)。ただし、PHP 公式の修正版が出たのは 8.2 以上だけで、8.1 以下への修正は応急的なものです。ロリポップは、今後見つかる脆弱性には修正が出ない、または対応できない可能性があると書いています。テーマとプラグインの対応を確かめたうえで、8.3 以上への切り替えを考えてください。
- WordPress 本体やプラグインを更新すれば、今回の脆弱性は直りますか?
-
今回の脆弱性は PHP 本体のものなので、WordPress の更新で直るものではありません。PHP の修正は、レンタルサーバーではサーバー会社の側の作業です。ただ、PHP の版を切り替えるときには、WordPress 本体・テーマ・プラグインが新しい版に対応している必要があります。ロリポップも、WordPress 本体だけでなく、PHP の版・プラグイン・テーマが最新か、更新が続いているかを確かめるよう案内しています。
- VPS やクラウドで、自分で PHP を入れている場合は?
-
自分で修正版へ更新する必要があります。エックスサーバーは、VPS では利用者が OS や PHP を管理するため、会社としての修正パッチの適用は行っていないと書いています。さくらインターネットも、自分でインストールした PHP は、利用者による対応が必要としています。修正版の番号は 8.2.35/8.3.36/8.4.27/8.5.12 です。Linux のディストリビューションのパッケージで入れている場合は、その提供元の情報も確かめるよう、PHP 公式が案内しています。
- 国内で被害は出ていますか?
-
IPA は、国内での攻撃被害の事例は把握していないと書いています(2026年10月27日の更新)。一方で、米国 CISA は10月26日(現地時間)に、悪用が確認された脆弱性の一覧に載せました。各社のお知らせでは、ロリポップが、脆弱性を狙ったとみられるアクセスの試みは確認されたが、不正アクセスや情報漏えいは確認されていない、と書いています。さくらインターネットも、10月23日17時の時点で、悪用による不正アクセスや情報漏えいなどの被害は報告されていないとしています。
乗り換えを考える人へ|当てはまるのは一部
ここまでの2つを確かめても、次のどれかに当てはまる場合は、乗り換えを考えてもよい場面です。
- 使っているサーバー会社が、今回の脆弱性についてお知らせを出していない。問い合わせても、対応の範囲が分からない
- 管理画面で PHP 8.3 以上を選べない
- 自分で PHP を管理する VPS を使っていて、更新を続けるのが難しい
乗り換えにも手間がかかります。データの移行、ドメインの設定の変更、移ったあとの動作の確認。上のどれにも当てはまらないなら、今回の脆弱性を理由に乗り換える必要はありません。
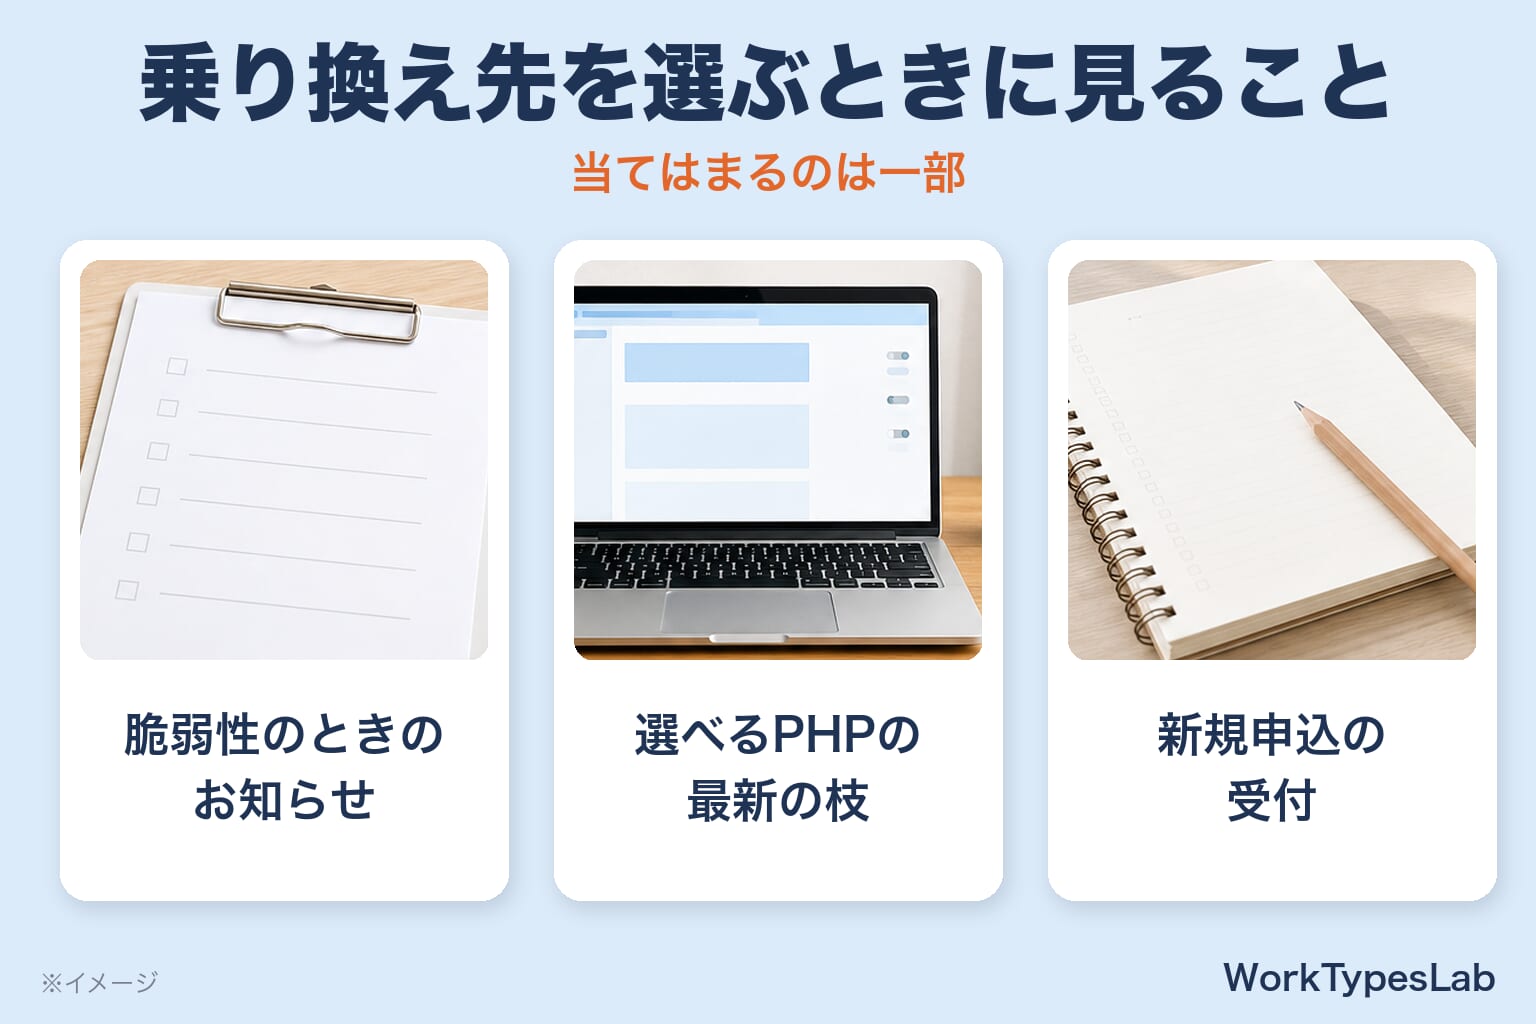
乗り換え先を選ぶときに見ておきたいこと
| 見ること | 理由 |
|---|---|
| 今回のような脆弱性のとき、対象・日時・版ごとの対応をお知らせに書いていたか | 次に何かあったときも、自分で確かめられる |
| 管理画面で選べる PHP の最新の枝 | セキュリティサポートが長く続く枝を選べる |
| 新規申込を受け付けているか | 一時停止している会社がある(下の表) |
新規申込の受付状況
2026年10月28日の12時52分〜13時00分に、各社の公式のお知らせで確かめた内容です。
| サーバー | 新規申込 | 公式のお知らせの記載 |
|---|---|---|
| エックスサーバー | 受け付けている | 10月22日(木) 20:10〜 全サービスの新規お申し込みが再開 |
| ConoHa WING | 一時停止中 | 10月24日(土) 13:40〜。終了日時は未定 |
| ロリポップ | 一時停止中 | 10月24日(土) 14:08〜(無料お試しのお申し込みを含む)。再開時期は未定 |
| お名前.com | 緊急メンテナンス中 | 10月24日 13:40〜。全サービスのお申込み関連のお手続き全般が対象。終了日時は未定 |
| さくらのレンタルサーバ | 停止の記載なし | 確かめた2つのお知らせに、新規申込の停止の記載はなかった |
受付の状況は変わることがあります。申し込む前に、各社のお知らせで確かめてください。
条件に当てはめた例
たとえばエックスサーバーは、上の3点を公式のお知らせで確かめられました。今回の脆弱性では、対象のサービス(エックスサーバー・XServerビジネス・XServer for WordPress)、完了の日時(10月26日 6:20)、版ごとの対応(8.2〜8.5 は同じ系列の修正版に更新、5.1〜8.1 は修正パッチ)を、お知らせに書いています。管理画面ではサポート中の 8.2〜8.5 を選べて、8.3 以上の利用を推奨しています。新規申込は、10月22日 20:10 から受け付けています。
「これが一番」という意味ではなく、上の3点を公式のお知らせで確かめられた1社の例です。
なお、エックスサーバーは10月23日に、委託先のメール配信サービス「ブラストメール」への第三者の不正アクセスで、お知らせのメール配信を希望した利用者のメールアドレスが漏えいした(氏名・会社名は漏えいした可能性あり)と知らせています。同社のサーバーや管理画面への不正アクセスによるものではない、とも書いています。今回の PHP の脆弱性とは別の件ですが、申し込む前に知っておきたい情報なので載せておきます。

料金は時期によって変わるので、この記事には書いていません。申し込む前に、公式サイトで確かめてください。
まとめ|まずお知らせ、次に版。乗り換えはその後
この記事で確かめたことを並べます。
- PHP2Shell(CVE-2026-109618/CVE-2026-109619)は、2026年10月21日の夜(日本時間)に修正版が出た、PHP 本体の脆弱性。CVSS v4.0 で 9.2。修正版は 8.2.35/8.3.36/8.4.27/8.5.12
- 10月26日(現地時間)に米国 CISA の KEV カタログに載った。IPA は、国内での攻撃被害の事例は把握していないと書いている(10月27日の更新)
- レンタルサーバーでは、修正を当てるのはサーバー会社。この記事で確かめた5社は、どれも利用者のサーバーへの適用を公式に知らせていた
- 確かめるのは2つ。①使っているサーバー会社の公式のお知らせ ②管理画面で選んでいる PHP の版
- サイトヘルスに出る番号だけで判断しない。版を変えずに修正を当てた会社では、前と同じ番号が出ることがある
- PHP 8.2 の公式のセキュリティサポートは 2026年12月31日まで。8.2 以下なら、年内に 8.3 以上へ。乗り換えではなく、設定の変更で済む
- 乗り換えを考えるのは、お知らせが無い・8.3 以上を選べない、といった一部の場合
冒頭の「乗り換えたほうがいいのかな」と思った人に戻ると、答えはこうなります。
まず、使っているサーバー会社のお知らせを開いてください。「対応が完了した」ことと、自分のプランが書いてあれば、今回の脆弱性のために乗り換える必要はありません。そのあとで、サイトヘルスで PHP の版を見て、8.2 以下なら年内に切り替える。順番は、それだけです。
参照した一次情報(2026年10月28日に確認)
- IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」(2026年10月22日公開・10月27日更新)
- PHP 公式「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月21日)
- PHP 公式「Supported Versions」
- PHP 公式のセキュリティアドバイザリ GHSA-w8hw-w9fx-j79w(CVE-2026-109618)
- PHP 公式のセキュリティアドバイザリ GHSA-6wmf-4rv5-p3rp(CVE-2026-109619)
- エックスサーバー「【重要】PHPの脆弱性(CVE-2026-109618/CVE-2026-109619)に関するお客様のご利用サーバー環境への安全対策について」
- エックスサーバー「予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ」
- エックスサーバー「PHP 8.2〜PHP 8.5 アップデートのお知らせ(10/19 更新)」
- エックスサーバー「【重要】委託先メール配信サービス「ブラストメール」における個人情報の漏洩に関するお詫びとお知らせ」(2026年10月23日)
- ConoHa WING「【重要】PHPの脆弱性への弊社対応完了のお知らせ(終報)」
- ConoHa WING「【重要】緊急メンテナンスによる新規お申し込み受付の一時停止のお知らせ」
- ロリポップ「PHPの脆弱性への対応に伴うメンテナンス完了と経緯のご報告」
- ロリポップ「【重要】新規お申し込み受付および一部機能の一時停止について」
- さくらインターネット「【重要】PHPの脆弱性に関する当社の対応状況について」
- さくらのサポート情報「PHPの脆弱性(CVE-2026-109618、CVE-2026-109619)への対応状況について」
- お名前.com「【重要】[お名前.com レンタルサーバー]PHPの脆弱性への弊社対応のお知らせ」
- お名前.com「【重要】[共用サーバーSD / お名前メール]PHPの脆弱性への弊社対応のお知らせ」
- お名前.com「【緊急】[全サービス]お名前.com サービスメンテナンス」
各社の対応や受付の状況は変わることがあります。最新の内容は、各社のお知らせで確かめてください。
📱 WorkTypesLab公式LINE|Noteメンバーシップ「ひとり経営のAI実践ラボ」月¥500
会員限定記事・連載・バイブルを追加料金なしで読めるnoteメンバーシップ(月¥500)を運営しています。公式LINEでは、新着記事のお知らせをお届けします。
- 🔒 会員限定記事 6本(2026年10月11日時点・単品販売なし)
- 📘 連載「Claude Code × ブログ自動化フルガイド」第1〜10章(単品は各¥300)
- 📗 バイブル4冊(単品は各¥4,980)
- 📩 質問・感想はLINEから直接やりとり可能
※ LINEの友だち登録は、いつでも解除できます
ひとり経営の
AI実践ラボ
note メンバーシップ(月500円)
会員限定記事(2026年10月11日時点で6本)では、このブログの運営で起きた失敗と、そのあと入れた仕組みなどを書いています。
連載「Claude Code × ブログ自動化フルガイド」第1〜10章とバイブル4冊も、メンバーは追加料金なしで読めます。


コメント